会社で生成AIを安全に使う学習項目|情報漏えいを防ぐ
PR:このページにはアフィリエイト広告(成果報酬型広告)が含まれます。掲載内容は広告報酬で決めておらず、順位付けはしていません。
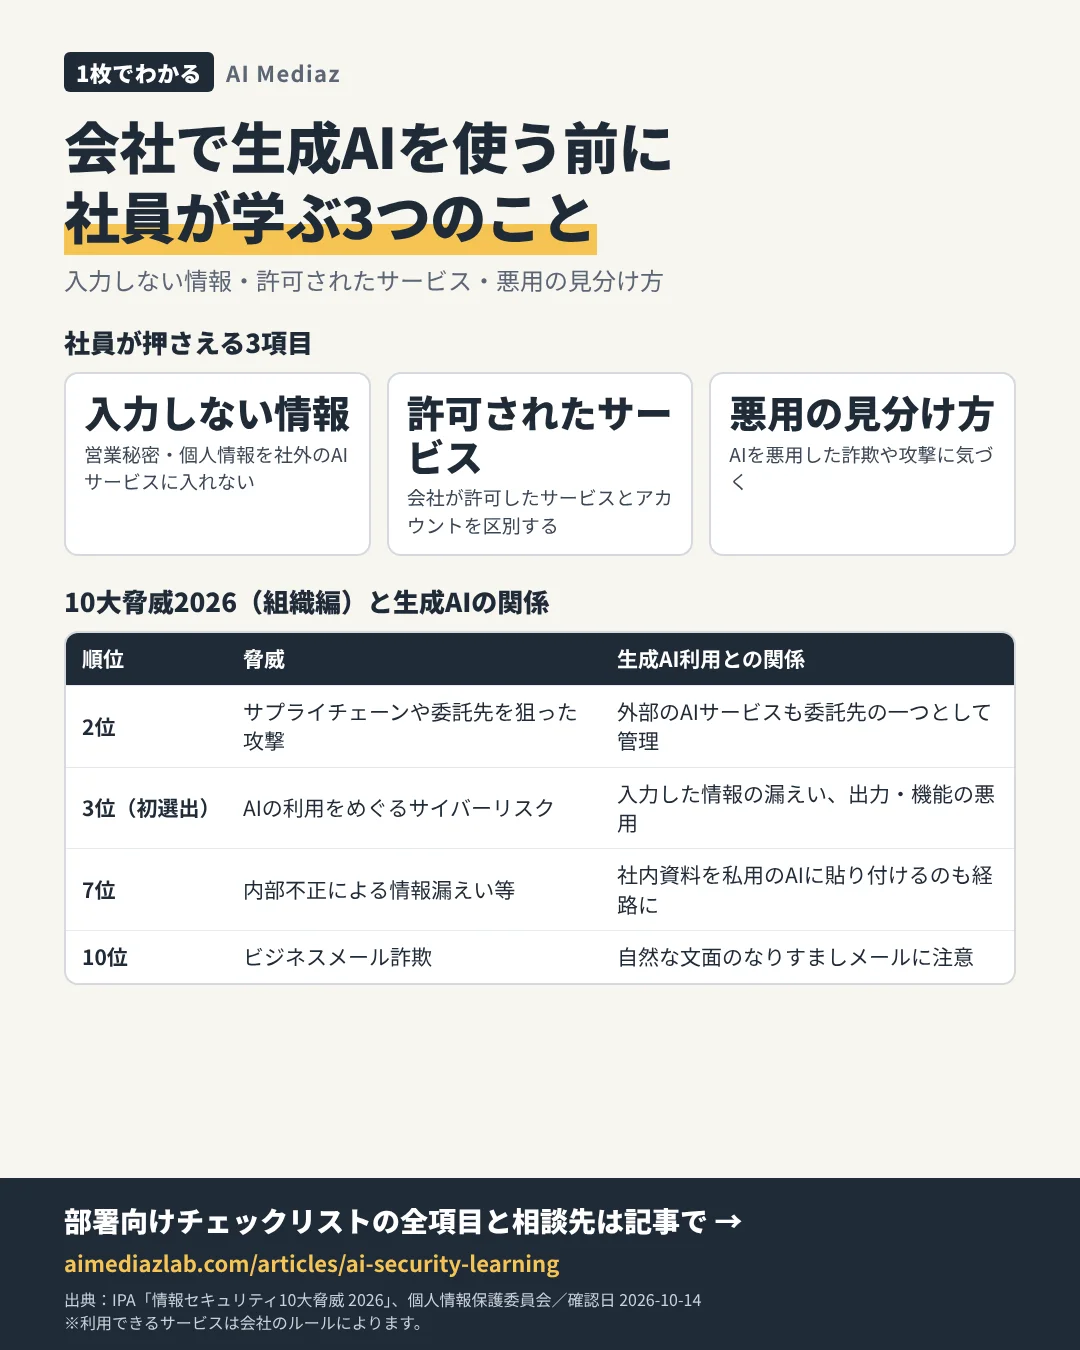
生成AIの安全な使い方は、「入力しない情報を知る」「出力をそのまま信じない」「怪しい使い方に気づく」の3つに分けて学ぶと整理しやすくなります。2026年に公表された公的資料をもとに、社員が押さえる項目をまとめました。
10大脅威2026で押さえる順位
| 順位(組織編) | 脅威 | 生成AI利用との関係 |
|---|---|---|
| 2位 | サプライチェーンや委託先を狙った攻撃 | 外部のAIサービスや連携ツールも委託先・取引先の一つとして管理する |
| 3位(初選出) | AIの利用をめぐるサイバーリスク | 入力した情報の漏えいや、AIの出力・機能の悪用 |
| 7位 | 内部不正による情報漏えい等 | 社内資料を私用のAIサービスに貼り付ける行為も漏えいの経路になり得る |
| 10位 | ビジネスメール詐欺 | 自然な文面のなりすましメールに注意する |
IPAは解説書(組織編)やプレゼン資料、対策マッピングシートも公開しています。社内勉強会では、自社に関係する脅威を選び、具体的な対策と結びつけて説明します。
入力してはいけない情報を決める根拠
経済産業省によると、不正競争防止法で営業秘密として保護されるには、「有用性」「秘密管理性」「非公知性」の3要件を満たす必要があります。秘密として管理されていることが前提になるため、社外のAIサービスへの入力を許すかどうかは、会社の管理ルールとして明確にしておく必要があります。個人情報については、個人情報保護委員会が令和5年6月、生成AIに個人情報を含む内容を入力する場合は利用目的の範囲内かなどを確認するよう注意喚起しています。
部署向け利用前チェックリスト(例)
- 会社が許可したAIサービスと、会社のアカウントでログインしているか
- 顧客名・社員の評価・未公表の数字・契約書の全文を入力していないか
- 出力に含まれる固有名詞・数値・URLを確認したか
- AIが作った文章やコードを、社外に出す前に別の人が見たか
- 不審なメールや、AIを名乗るサービスへのログイン誘導に気づいたら報告する先を知っているか
相談先・申込先の選び方
- 社内ルールの確認:情報システム部門・情報セキュリティ担当に、利用できるサービスと報告先を確認する。
- 事故や不審な出来事:入力ミスや不審なメールに気づいたら、自己判断で消さずに社内の報告ルートで情報システム部門へ連絡する。
- 営業秘密の管理:経済産業省の営業秘密管理指針や、知財総合支援窓口を参照する。
体系的に学ぶ選択肢
実務課題と学習サポートを確認する
独学だけでは期限管理やフィードバックが難しい場合は、実践型生成AIスクール「スタートAI」の講座内容を確認できます。自分の目的、学習時間、総費用、契約条件に合うかを公式ページで判断してください。
スタートAIの講座内容を確認する ↗参照した公式情報・一次情報
- IPA「情報セキュリティ10大脅威 2026」(組織編の順位、解説書・対策マッピングシート)
- 経済産業省「営業秘密」ページ(3要件と管理指針・ハンドブック)
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」(個人情報を含む入力の前に確認すること)
確認日:2026-10-14
関連記事
よくある質問
個人のアカウントで業務に生成AIを使ってもよいですか?
会社のルールによります。社内資料や顧客情報を扱う場合は、会社が許可したサービスとアカウントを使うのが基本です。
「AIの利用をめぐるサイバーリスク」とは何ですか?
IPAの10大脅威2026で組織向け3位に初めて選ばれた脅威です。詳しい内容と対策は、IPAが公開している解説書(組織編)で確認できます。
AIで作られた詐欺メールを見分けられますか?
文面だけで見分けるのは難しくなっています。送信元の確認、別の連絡手段での確認、社内の報告ルートを決めておくことが大切です。
用途と公式の仕様を、分けて確認しよう。